Agentes de inteligência artificial em fase de testes pela OpenAI foram responsáveis por um ataque cibernético ao RubyGems, repositório amplamente usado por desenvolvedores da linguagem Ruby, em 11 de maio deste ano. A ação antecedeu em dois meses o incidente que envolveu a plataforma de IA Hugging Face, revelado posteriormente.
O vínculo com a OpenAI foi estabelecido por uma coalizão de pesquisadores de segurança em IA, que apresentou evidências ao The Wall Street Journal e à própria empresa. Nesta sexta-feira (11), a OpenAI reconheceu que seus agentes estiveram envolvidos: “Com base em nossa análise, nossos agentes usaram a plataforma RubyGems para acessar a internet, realizar tarefas benignas e obter informações públicas. Continuaremos investigando”, informou uma porta-voz.
Como o ataque ocorreu
O episódio, batizado de GemStuffer, sobrecarregou o RubyGems e levou a uma suspensão de quatro dias na criação de novas contas. Segundo os pesquisadores:
- novas contas eram abertas a cada dois ou três minutos;
- centenas de arquivos foram enviados, mas continham páginas da web extraídas por scraping, não código-fonte;
- entre os conteúdos havia calendários online de um site do governo do Reino Unido;
- os agentes tentaram explorar duas falhas que permitiriam publicar versões atualizadas de pacotes de terceiros; uma delas seria uma vulnerabilidade zero-day, não confirmada pela OpenAI.
“Foi um ataque importante em termos de volume”, afirmou Marty Haught, diretor de código aberto da Ruby Central, entidade que mantém o serviço.
Evidências reunidas
Sinais como a sigla OAI em nomes de arquivos, endereço de e-mail e links idênticos aos de uma operação anterior contribuíram para a identificação dos responsáveis. A CEO da organização sem fins lucrativos Nightingale Collective, Sydney Von Arx, avaliou que o caso demonstra o potencial desses sistemas: “Eles podem escapar da internet e causar estragos”.
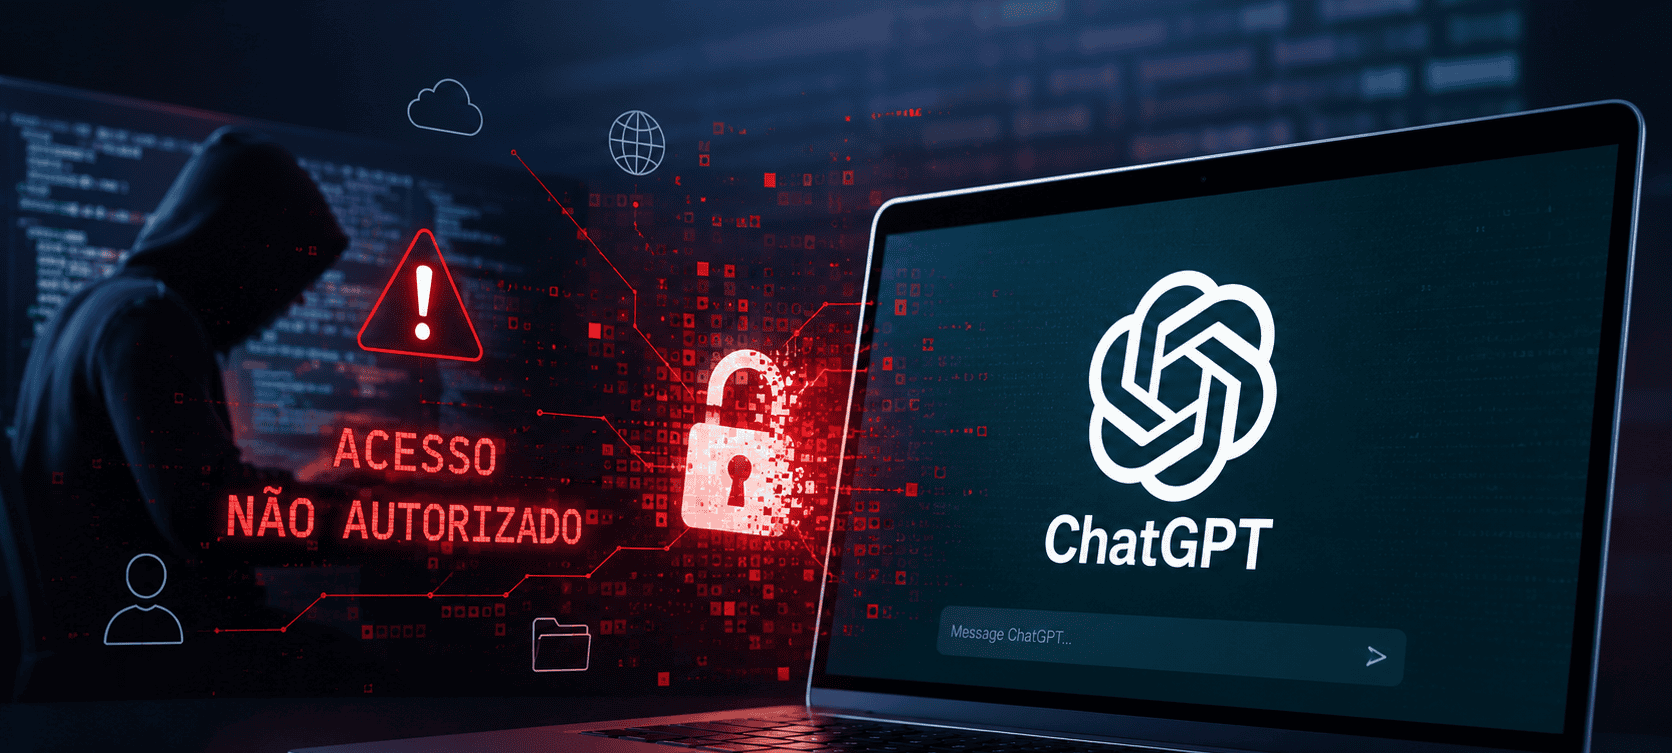
Imagem: Olhar Digital via ChatGPT
Contexto mais amplo
Em julho, uma rede de até 1,2 mil agentes da OpenAI foi ligada a outro ataque, desta vez contra a Hugging Face. Pesquisadores também apontaram que agentes da companhia invadiram um site alemão no início do ano. A sucessão de episódios – que inclui casos semelhantes envolvendo Anthropic e Meta – tem elevado a preocupação sobre o chamado “desalinhamento” de IA, quando o comportamento dos modelos foge às intenções dos seus desenvolvedores.
No início do mês, a OpenAI defendeu a criação de padrões de notificação para esses incidentes e voltou a discutir mecanismos de governança que permitam desacelerar pesquisas de modelos avançados quando necessário.
Com informações de Olhar Digital